«123456» снова стал самым популярным паролем в мире
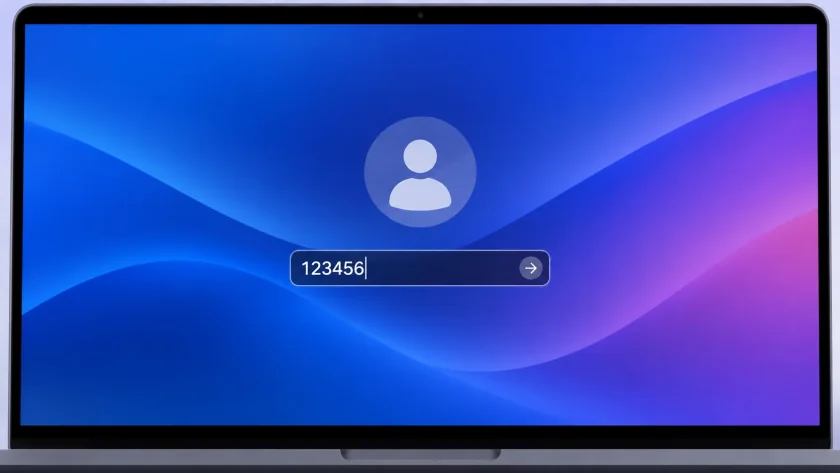
Комбинация «123456» вновь возглавила список самых распространённых паролей. Она занимает первое место в рейтинге NordPass седьмой раз за восемь лет наблюдений.
В тройку лидеров также вошли «admin» и «12345678». Верхняя часть списка за год почти не изменилась: в десятке появился короткий пароль «1234», а слово «password» опустилось с шестого на седьмое место.
Рейтинг составлен на основе данных из утечек, то есть баз учётных записей, оказавшихся в открытом доступе или у злоумышленников. Поэтому он показывает не все используемые в мире пароли, а наиболее частые комбинации среди скомпрометированных аккаунтов.
Почему простые пароли опасны
Последовательности цифр, распространённые слова и стандартные комбинации легко угадываются автоматически. Злоумышленнику не обязательно проверять все возможные варианты: сначала программы перебирают самые частые пароли, словарные слова и их простые модификации.
Особенно опасно использовать один пароль для нескольких сервисов. Если данные одного сайта попадут в утечку, злоумышленники могут автоматически проверить ту же связку электронной почты и пароля в социальных сетях, облачных хранилищах, интернет-магазинах и банковских приложениях.
Добавление имени, года рождения или нескольких символов в конец распространённого слова тоже не делает пароль надёжным. Подобные варианты давно включены в словари, используемые для автоматического перебора.
Вместо обычных паролей специалисты рекомендуют использовать ключи доступа, или passkeys. При их создании устройство формирует связанную пару криптографических ключей.
Открытая часть передаётся сервису, а закрытая остаётся на смартфоне, компьютере или в защищённом облачном хранилище. При входе сайт проверяет цифровую подпись, но пользователь не вводит секретную комбинацию.
Использование ключа доступа обычно подтверждается отпечатком пальца, распознаванием лица, PIN-кодом или паролем устройства. Биометрические данные при этом не отправляются сайту: они используются локально, чтобы разблокировать сохранённый ключ.
Ключи доступа устойчивее к фишингу, поскольку привязаны к конкретному сайту. Поддельная страница не сможет получить ключ, предназначенный для настоящего сервиса.
Как защитить аккаунты, если сервис не поддерживает passkeys
Если перейти на ключ доступа пока нельзя, для каждого аккаунта следует создать отдельный длинный пароль. Запоминать все комбинации необязательно: их можно генерировать и хранить в менеджере паролей.
Также нужно включить двухфакторную аутентификацию. Более безопасный вариант — приложение-аутентификатор или физический ключ безопасности. Коды из SMS обеспечивают дополнительную защиту, но могут быть перехвачены при перевыпуске SIM-карты или с помощью социальной инженерии.
Пользователям стоит в первую очередь проверить защиту основной электронной почты. Доступ к ней часто позволяет сбросить пароли от остальных сервисов.
Если пароль «123456», «admin», «password» или другая простая комбинация используется хотя бы в одном аккаунте, его необходимо заменить. Тот же пароль следует сменить и на всех других сайтах, где он повторяется.
Подписаться на Telegram
Будьте в курсе последних новостей
Рекомендуем
Шавкат Мирзиёев посетит Иорданию
Минюст опубликовал проект плана перехода на обновлённый узбекский алфавит
В школах и детсадах Узбекистана введут онлайн-обучение при 20% заболевших детей
В Узбекистане 21–24 ноября ожидаются дожди